ИИ-агента Manus взломали одним письмом
Salt Labs рассказала, как через обычное письмо удалось захватить ИИ-агента Manus. Объясняем простыми словами, как это работает и как защититься.
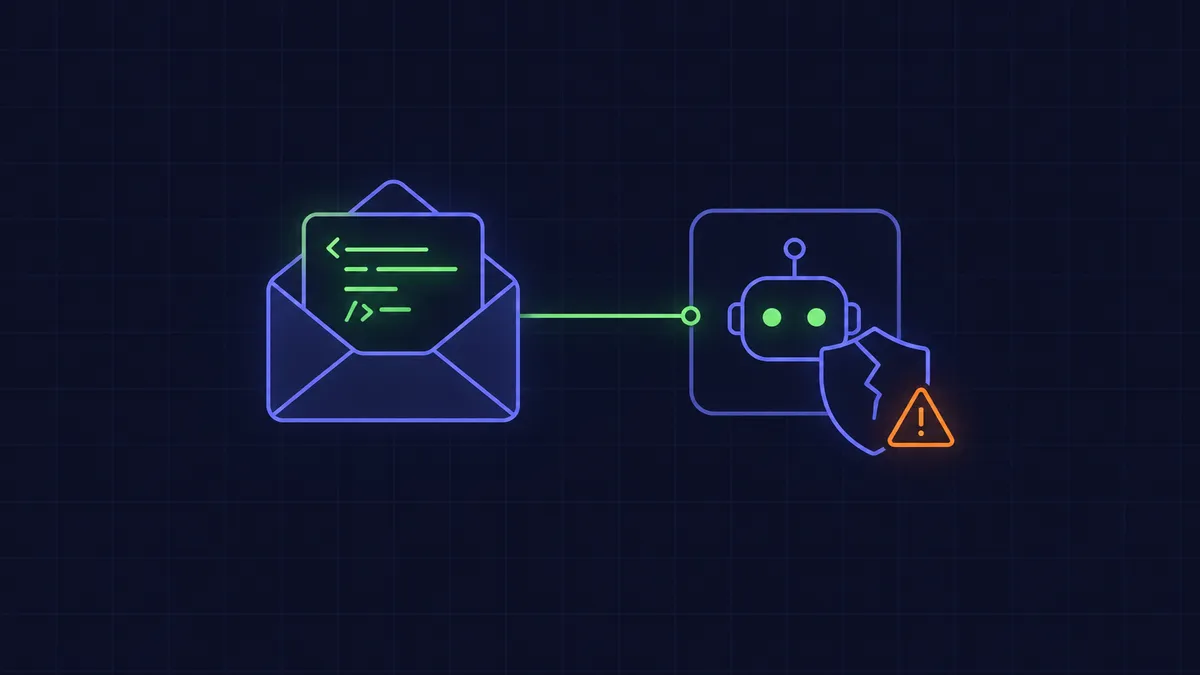
1 октября 2026 года исследователи Salt Labs опубликовали разбор того, как они взломали ИИ-агента Manus при помощи одного письма. Жертве не нужно было ничего открывать или нажимать: достаточно попросить агента проверить почту. Агент прочитал спрятанные в письме инструкции, выполнил чужой код и открыл доступ к подключённым аккаунтам. По сообщению Salt Labs, эту уязвимость уже исправили.
Что именно произошло
Manus умеет не только отвечать, но и действовать: подключаться к Gmail, облачным хранилищам и репозиториям кода. Для каждой задачи он запускает отдельную облачную «песочницу» и работает через неё с вашей почтой. Исследователи использовали это так: отправили на почту письмо со спрятанной командой (такой приём называют prompt injection, «внедрение промпта»). Когда пользователь просил Manus прочитать письма, агент воспринимал текст как инструкцию.
Обычные приёмы защита ловила. Но когда исследователи закодировали команду редким способом JSFuck (странная запись кода JavaScript из нескольких символов), агент расшифровал её и выполнил в своей среде. Предупреждение о подозрительной команде Manus показал, но уже после того, как код сработал. Через это исследователи получили доступ к токенам Gmail и других подключённых сервисов вроде Google Drive и GitHub.
Главный вывод
Сама ошибка закрыта, и Salt Labs подчёркивает, что важнее другое. Защита, которая проверяет текст запроса, не успевает, если агент действует сам: между сигналом тревоги и действием нет человека. Поэтому контроль нужно ставить на то, что агент может делать, а не только на то, что он читает.
Что это значит для вас
Практика для новичка проста. Давайте ИИ-агенту минимальные права: чтение вместо записи, отдельный ящик вместо основного, без доступа к рабочему коду, если это не нужно. Не разрешайте ему отправлять письма и выполнять команды без вашего подтверждения. И помните, что любое письмо, документ или страница, которые читает агент, могут содержать чужие инструкции. Больше о том, как работают подключения агентов, в статье «MCP для новичка», а о защите собственного агента на сервере в материале «Как защитить ИИ-агента на VPS».
Если вы пользуетесь зарубежными ИИ-сервисами, учтите, что многие из них, включая ChatGPT и Claude, официально не работают в России, а российские карты не принимаются.
Источник: How We Hijacked an AI Agent With a Single Email, Salt Labs.
Строю AI-агентов для своего бизнеса и клиентов, на сайте пишу о том, что запускал сам. Вопросы задавайте в Telegram.
@aaakalsin →